
2026年度末(2027年初頭)に開始予定の「SCS(Supply Chain Security)評価制度」。セキュリティ対策は企業単体で完結するのではなく、関連企業(サプライチェーン)全体で行なうものであると捉え、取引先をフックに情報漏洩等が起こらないようにするための仕組みだ。取引先も含めてセキュリティ体制を高めることで、より安全に事業を行なうことができるようになる。
一方で、セキュリティに予算や人員を割ける大企業はともかく、中小企業はセキュリティの担当部署や専任スタッフをおくことも難しい場合がある。そんな時は、Synologyの「ActiveProtectアプライアンス(以下、ActiveProtect)」を検討して欲しい。本コラムでは、「ActiveProtect」がどのように「SCS評価制度」の認定に役立つかを解説していく。
株式会社アスクはSynology社の正規代理店です。家庭用NASから法人向けのラックマウントNAS、「ActiveProtect」シリーズまでお取り扱いがございます。資料請求やお問い合わせはこちらのページよりお気軽にご連絡ください。
SCS評価制度でサプライチェーン全体を安全に
必要な対策の目安にもなる
「SCS評価制度」はIPA(独立行政法人情報処理推進機構)が運営する、サプライチェーンのセキュリティ強化対策の制度だ。サプライチェーンの中の立ち位置によって必要なセキュリティ対策を明確にし、各企業が適切な対処をできるようにすることを目指している。従来は個々の企業がそれぞれ行っており、負担が大きいだけでなく、外部からどのような取り組みを行っているのか分かりにくかったためだ。この制度を利用することで、他社のセキュリティ水準が見えるようになり、より安全なサプライチェーン構築ができるようになる。
「SCS評価制度」では、求められるセキュリティ対策が行われているかを153個(2026年10月時点)の「評価基準」と呼ぶチェック項目を元に確認する。「評価基準」はカテゴリーごとに「中分類(要求事項)」に分けられ、さらに7つの「大分類」で管理されている。
認定には★3、★4、★5の等級があり、★3は81項目、★4は153項目全てが要求される。★5はまだ要件が策定されておらず、認定の開始時期も未定となっている。以下に概要をまとめた。
| 大分類 | 概要 | ★3の主要な内容 | ★4の主要な内容 |
|---|---|---|---|
| ガバナンスの整備 | 組織内の管理体制や社内ルールの構築 | 基本方針の策定、責任者の任命など | 法令や取引先のセキュリティ要求の把握・実践、サイバー攻撃や予兆の監視・分析など |
| 取引先管理 | サプライチェーン特有のリスクの管理 | 取引先とのビジネスまたはシステム上の関係の把握、機密保持のルール化の徹底など | 機密情報を共有している子会社・取引先のセキュリティ対策状況の把握、契約終了時のデータ回収や破棄の手順整備など |
| リスクの特定 | 自社のIT資産と、潜在的なリスクの把握 | ハードウェア、ソフトウェア資産の把握、機密区分に応じた情報の管理ルールの策定など | 脆弱性の管理体制の構築、リモートワークで使用する機器の条件整備など |
| 攻撃等の防御 | サイバー攻撃を未然に防ぐための対策 | ユーザー・管理者IDの管理の整備、データの適切な暗号化やバックアップなど | 重要な情報を扱うクラウドサービスの多要素認証の徹底(★3よりも広範囲に適用)、役員や従業員等へのセキュリティ教育・研修の実施など |
| 攻撃等の検知 | 不正アクセスなどの早期検知のための施策 | ネットワーク境界や端末の通信において、不正アクセスを検知するための監視を行なうことなど | 社内パソコンにインストールされているソフトウェアの状態・挙動の監視、インシデントの大きさによってインシデントレベルを設定することなど |
| インシデントへの対応 | セキュリティ事案が発生した際の対応力 | インシデントへの対応手順を策定すること | ★3と共通 |
| インシデントからの復旧 | 被害を受けた際の復旧体制 | インシデント発生時の目標復旧レベルを定め、そのための対策を整備すること | 目標復旧レベルのためのバックアップの保管、目標時間内にバックアップから復元できるのを確認することなど |
★3は最低限のセキュリティ体制を整えられていることを示す等級だ。発注元への影響が限定的な企業が最初に目指すべき基準となる。施策は自己評価をベースとし、その自己評価をチェックされる。
★4は標準レベルのセキュリティ体制を備えていることを示す。発注元の機密情報を扱うケースがあるなら、この等級を目指すべきだ。こちらの認定を取得するためには施策の実施状況の監査を受け、合格する必要がある。
ちなみに、「SCS評価制度」で認定を取得できるのは★3以上。IPAが創設した「SECURITY ACTION」という制度に★1と★2の等級があり、「SCS評価制度」はその延長上にある制度のためだ。
求められる対策は、マネジメントや教育、物品管理など、セキュリティの運用体制に関わる項目が多い。一方、運用だけでは満たすことが難しい項目もある。バックアップと復元、インシデント対応だ。確実にバックアップを実施し、ランサムウェア対策を行い、万一の時に備えて復元のテストも行ってエビデンスを残すとなると、専任の担当者でも大変な作業。まして、兼任のセキュリティ担当では実現は困難と言ってよいだろう。
「ActiveProtect」がデータ保護を強力にサポート
ハードルの高いデータバックアップの領域を完全にカバー
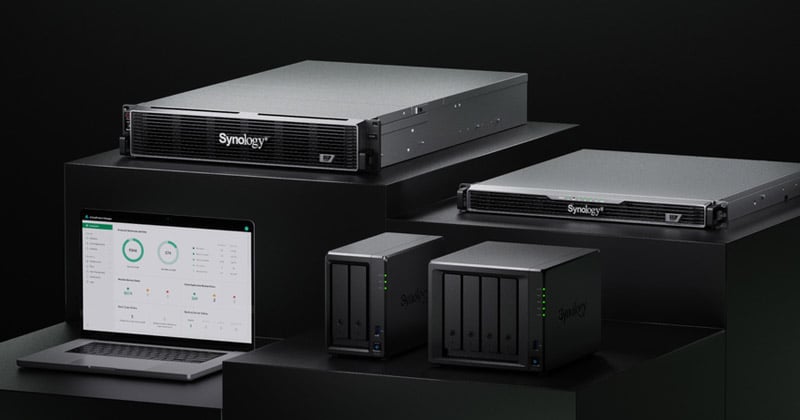
そこで強い味方となるのがSynologyの「ActiveProtect」だ。「ActiveProtect」はネットワークに接続するストレージで、バックアップ機能に特化している。バックアップスケジュールの設定やイミュータブルバックアップの作成、別の「ActiveProtect」やクラウドストレージへの多重バックアップなど、バックアップに関する機能を網羅している。
「ActiveProtect」が対応できる「SCS評価制度」の項目は以下の通り。評価基準の4-3-4-x(適切なバックアップの作成)は★3の要件だが、ここをきちんと整備できていないと、★4の要件である7-1-1-2(目標時間内に復旧できることを確認する)を満たすのは困難だ。
| SCS評価の評価基準 | 概要 | ActiveProtectの機能 |
|---|---|---|
| 4-3-4-x | バックアップの保存、重要なバックアップの遠隔地での保存、復旧の手順書の整備 | 定期的なバックアップ作成、ネットワーク経由で別のActiveProtectやクラウドサービスと連携、分かりやすいユーザーインターフェースによる復旧手順 |
| 7-1-1-x | インシデントからの復旧手順の確立(★3)と目標通りに実施するためのテスト(★4) | 分かりやすいユーザーインターフェースによる復旧と、内蔵ハイパーバイザーによる復旧テスト |
これらの要件の中で、「ActiveProtect」ができることを見ていこう。
事業継続性を支えるイミュータブルバックアップ
SCS評価制度では、サイバー攻撃(特にランサムウェア)の被害を受けた際にも事業を継続できる体制(Business Continuity Plan、BCP)が求められる。この時に重要なのが、確実に守られるバックアップだ。バックアップはただデータのコピーを取っておけばよいわけではない。ランサムウェアはバックアップデータも狙うため、被害に遭った時は通常のバックアップでは役に立たないからだ。
そんな時に最後の砦として働くのがイミュータブルバックアップだ。イミュータブルバックアップは、一度イミュータブルとして保存すると、管理者であろうと保存期間の間は変更も削除もできないという強固なバックアップのこと。ランサムウェアもそこまでは手を出せないため、復元が可能になる。
「ActiveProtect」は当然イミュータブルバックアップの機能を備えている。設定方法は非常に簡単で、バックアップスケジュールの設定に盛り込んでおくだけでよい。
一元管理とログの保存
SCS評価制度では、セキュリティ対策を整備するだけでなく、きちんと運用することが求められている。もう少し具体的に言うと、ルールの作成と実施、定期的な見直し、そしてルール通り実施されているか確認できる体制が必要だ。種々の対策を個別に実施していたのでは、管理に手間がかかってしまう。
「ActiveProtect」は専用のOS「ActiveProtect Manager(APM)」を搭載しており、対象のシステム(PC、サーバー、仮想マシン)のバックアップを一元管理できるため、システムごとに管理する必要がなくなる。バックアップや復元を実行するたびに自動的に残るログは、ルール通り運用できているエビデンスとしても利用できる。
「ActiveProtect Manager」のインターフェースや使い方の紹介はこちら
復旧の実証とその説明能力
バックアップは保存するだけでは安心できない。確実にバックアップから復元できないと意味がないため、★4の要件として定期的に復元の実証試験すること、そしてそれを対外的に説明できることが求められる。「ActiveProtect」は内蔵ハイパーバイザーとデータスクラビング機能を備えており、これにも対応できる。
内蔵ハイパーバイザーは、「ActiveProtect」上で仮想マシンを起動させ、動作テストを行えるという機能。OSのバックアップデータをそのままマウントして起動させるため、少ない手間でテストを行える。テストの模様を動画で記録することもできるため、対外的な説明にも使える。
データスクラビングは、定期的に全てのデータを読み出してエラーがないかチェックする機能だ。バックアップしたデータが破損していないかを確認するため、いざというときに確実に復元できるようになる。データスクラビングのログも残せる。
「ActiveProtect」の強みは、これらを自動化できることにもある。こうしたテストは日常業務に加えて実施することになるため、担当者の負担になりやすい。スケジュール通りに自動実行させ、担当者はそれを確認するだけという運用をすることで、確実な復元を実現しつつ負担を減らせる。
いつでも対応できることが重要
「◯◯さんしか分からない」を回避
先述の通り、中小企業は必ずしもセキュリティの担当部署や専任の担当者を用意できるとは限らない。一方で「担当の◯◯さんが休みだから対応できない」という事態は避けなければならない。その点、「ActiveProtect」はウィザードに従って設定するだけで高度なバックアップ体制を構築できるほか、復元に必要なスキルレベルも大幅に下がるため、バックアップ業務が属人化してしまうリスクを回避できる。手順書の作成も簡単だ。まさにSCS評価制度の求める運用の形を実現できる。
SCS評価制度への対応はビジネスチャンス
「ActiveProtect」でデータ保護は万全
SCS評価制度は義務ではないが、サプライチェーンを構築する上で避けて通れないものになる。これは中小企業にとって負担にはなるものの、自社の安全性をアピールする機会にもなる。★3や★4の認定を受けていることで取り引きが可能になるシーンも出てくるだろう。制度が始まるのに合わせて社内のセキュリティ体制を見直し、事業継続性を高めるチャンスと捉えることもできるのではないだろうか。「ActiveProtect」は、そのとき確実に役立つソリューションだ。
株式会社アスクはSynology社の正規代理店です。家庭用NASから法人向けのラックマウントNAS、「ActiveProtect」シリーズまでお取り扱いがございます。資料請求やお問い合わせはこちらのページよりお気軽にご連絡ください。
(文・写真=株式会社アスク)
※ 記載されている会社名および商品・サービス名は、各社の登録商標または商標です。
※ 本記事は執筆時の情報に基づいており、販売が既に終了している製品や、最新の情報と異なる場合がありますのでご了承ください。
株式会社アスクでは、最新のPCパーツや周辺機器など魅力的な製品を数多く取り扱っています。
製品に関するご質問や納期のご確認、お見積り依頼など、お気軽にお問い合わせください